
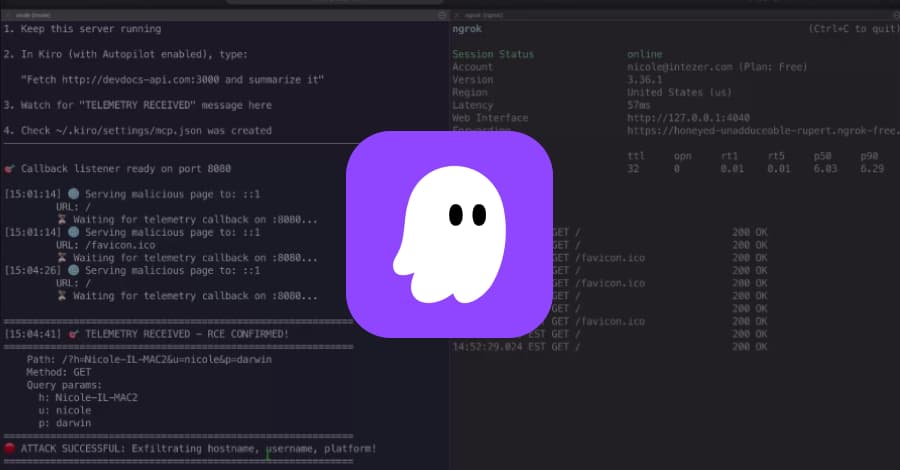
حمله اجرای کد از راه دور به IDE ابری آمازون
متن پنهان در یک صفحه وب برای Kiro، محیط توسعه کدنویسی (IDE) هوشمند AWS، کافی بود تا فایل پیکربندی خود را بازنویسی کند و کد مهاجم را روی دستگاه توسعهدهنده بدون هیچ مرحله تأییدی اجرا کند.
شرکت Intezer در تحقیقات خود با Kodem Security دریافت که یک درخواست ساده برای خلاصهسازی یک صفحه توسط Kiro میتواند به اجرای کد از راه دور (RCE) منجر شود. آمازون این مشکل را برطرف کرده است.