
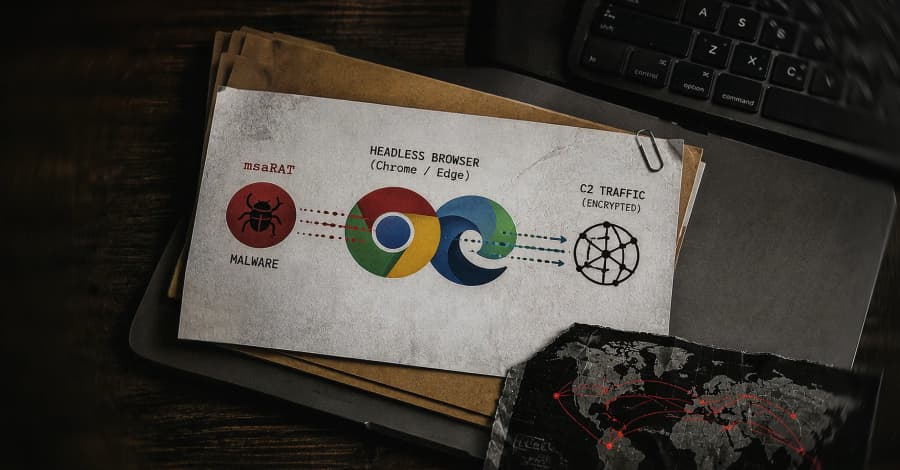
هدایت ترافیک مخرب از طریق مرورگر کاربر
گروه باجافزاری Chaos، عملیات دستور و کنترل (C2) خود را از طریق مرورگر شخصی قربانی هدایت کرده است. شرکت سیسکو تالوس (Cisco Talos) در روز پنجشنبه جزئیات مربوط به msaRAT، ایمپلنت مبتنی بر زبان Rust را منتشر کرد که پیش از فعالسازی رمزنگار، در یک سیستم ویندوزی آلوده شناسایی شده بود.
این ایمپلنت هرگز به تنهایی یک اتصال خروجی ایجاد نمیکند. پردازش آن تنها با آدرس 127.0.0.1 ارتباط برقرار میکند. این ابزار مرورگرهای کروم (Chrome) یا اج (Edge) را در حالت Headless (بدون رابط کاربری گرافیکی) اجرا کرده و کنترل مرورگر را در دست میگیرد.