
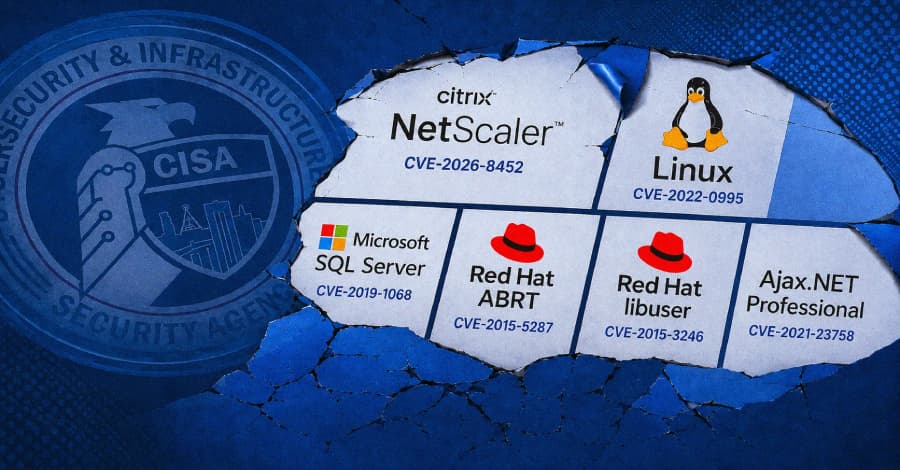
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) در جدیدترین گزارش خود، شش آسیبپذیری امنیتی جدید را به فهرست معروف آسیبپذیریهای شناختهشده مورد بهرهبرداری (KEV) اضافه کرد. این اقدام پس از آن صورت گرفت که شواهدی مبنی بر استفاده فعال از این نقصها در حملات سایبری واقعی به دست آمد. این فهرست به سازمانها کمک میکند تا با اولویتبندی پتچها، از حملات احتمالی جلوگیری کنند.
در میان این موارد، یک آسیبپذیری با درجه اهمیت بالا محصولات شرکت Citrix شامل NetScaler ADC و NetScaler Gateway را تحت تأثیر قرار داده است. علاوه بر این، نقصهای امنیتی دیگری مربوط به سیستمعامل Linux و پایگاه داده محبوب شرکت مایکروسافت یعنی SQL Server نیز در این فهرست به چشم میخورند که هرکدام میتوانند خطرات جدی برای زیرساختهای سازمانی ایجاد کنند.
بررسی دقیقتر این فهرست نشان میدهد که برخی از این آسیبپذیریها سابقه طولانی در سوءاستفاده توسط هکرها دارند. برای مثال، نقصهایی نظیر CVE-2019-1068 نشاندهنده این حقیقت است که هکرها حتی سالها پس از انتشار یک آسیبپذیری و عدم اعمال بهروزرسانی توسط مدیران سیستم، همچنان از نقاط ضعف قدیمی برای نفوذ به شبکههای سازمانی استفاده میکنند.
افزوده شدن این موارد به کاتالوگ KEV به این معناست که تمامی سازمانهای دولتی و خصوصی وابسته به زیرساختهای حیاتی آمریکا موظف هستند طبق دستورالعملهای امنیتی، در سریعترین زمان ممکن نسبت به پچ کردن و ایمنسازی سیستمهای خود اقدام کنند تا از بروز بحرانهای ناشی از باجافزارها و نفوذهای غیرمجاز جلوگیری شود.