
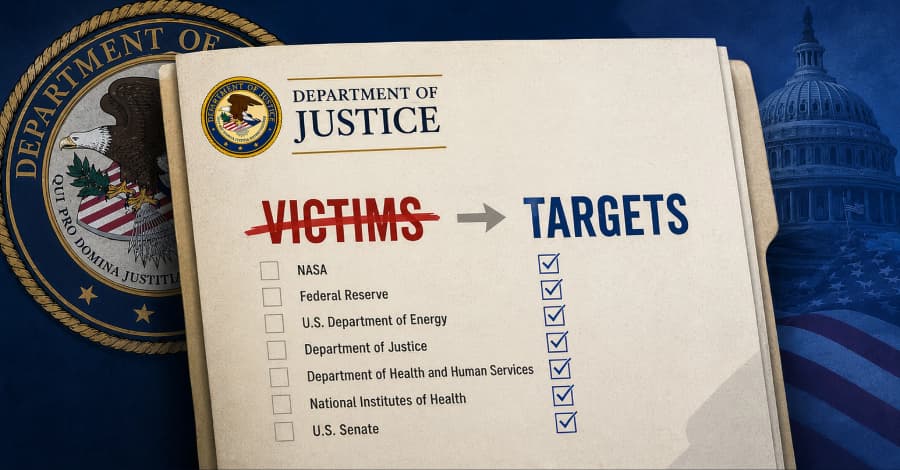
وزارت دادگستری ایالات متحده (DoJ) بهتازگی بیانیه مطبوعاتی جنجالی پیشین خود را اصلاح و اعلام کرد که چندین آژانس دولتی این کشور در جریان حملات سایبری منتسب به هکرهای چینی، در واقع «هدف» حملات بودهاند و به عنوان «قربانی» و نفوذشده شناخته نمیشوند. این اصلاحیه مهم پس از آن صورت گرفت که اخبار اولیه حاکی از آن بود که سازمانهای حیاتی آمریکا دچار نقص امنیتی شدهاند.
در هفتههای گذشته، مقامات قضایی ادعا کرده بودند که نهادهای مهمی نظیر سازمان هوانوردی و فضایی ملی (NASA)، فدرال رزرو (Federal Reserve)، وزارت انرژی (Department of Energy) و چندین سازمان دولتی دیگر، قربانی فعالیتهای نفوذ رایانهای توسط گروه هکری QTFY (مرتبط با جمهوری خلق چین) شدهاند. اما در بهروزرسانی جدید، نام این نهادها به فهرست اهداف این گروه تغییر یافته است تا مشخص شود سیستمهای آنها لزوماً هک و هک نشدهاند.
بر اساس اسناد و پروندههای قضایی منتشر شده، گروه QTFY که با شرکت چینی Nanjing Xinjiuwei Network Technology Co همکاری میکند، دست کم از سال ۲۰۱۸ فعال بوده است. این گروه با استفاده از ابزارهایی مانند پلتفرم اسکن آسیبپذیری QScan و شبکه پنهانسازی QTRouter، تلاش کرده است تا زیرساختهای حیاتی، بیمارستانها، شرکتهای مخابراتی و موسسات مالی را هدف قرار دهد. وزارت دادگستری تأکید کرده است که تغییر واژگان بیانیه برای انطباق دقیق با جزئیات حقوقی موجود در پرونده مصادره دامنهها صورت گرفته است.
اقدام اخیر نهادهای امنیتی ایالات متحده، از جمله دفتر تحقیقات فدرال (FBI)، در مختل کردن دامنههای مرتبط با ابزارهای QScan و QTRouter نشاندهنده تلاش جدی برای خنثیسازی این شبکههای جاسوسی است. کارشناسان شرکت امنیت سایبری Lumen Black Lotus Labs نیز پیشتر اعلام کرده بودند که این هکرها با استفاده از شبکههای جعبه رله عملیاتی (ORB) و دستگاههای اینترنت اشیا (IoT) آلوده، تلاش میکنند تا ردپای خود را پنهان کرده و ترافیک مخرب را با فعالیتهای عادی کاربران ادغام کنند.
این اصلاحیه حقوقی، تفاوت میان «تلاش برای نفوذ» و «موفقیت در نفوذ» را به وضوح نشان میدهد و از سیاهنمایی غیرمتعارف درباره وضعیت امنیت سایبری نهادهای دولتی جلوگیری میکند. با این حال، تداوم این حملات سایبری پیچیده توسط بازیگران دولتی نشاندهنده نیاز مبرم به ارتقای استانداردهای امنیتی و تقویت ساختارهای دفاعی در برابر تهدیدات پیشرفته مداوم (APT) است.