
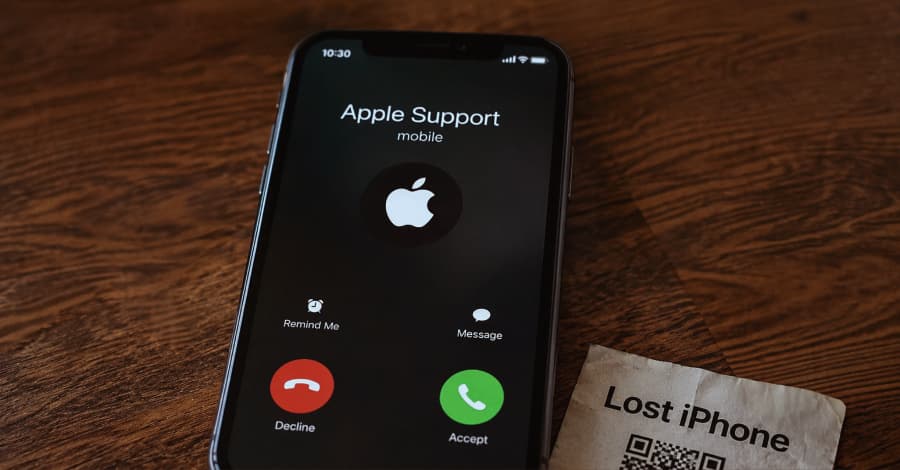
پژوهشگران حوزه امنیت سایبری اخیراً ابعاد جدید و نگرانکنندهای از یک پلتفرم فیشینگ به عنوان سرویس (PhaaS) به نام AnonyMousKIT را فاش کردهاند که بهطور ویژه برای دور زدن قفل فعالسازی (Activation Lock) شرکت اپل (Apple) روی دستگاههای مسروق طراحی شده است. این سیستم مخرب از عوامل صوتی مبتنی بر هوش مصنوعی اجارهای استفاده میکند تا با قربانیان سرقت گوشی تماس گرفته و با تقلید صدا، خود را به عنوان واحد پشتیبانی اپل (Apple Support) جا بزنند و کد رمز عبور دستگاه را درخواست کنند.
بر اساس گزارش واحد پژوهش تهدیدات ساکرادار (SOCRadar)، این پلتفرم بر اساس سیستم اعتباری کار میکند و حملات خود را از طریق کانالهای مختلفی نظیر ایمیل، پیامک، واتساپ، تماس صوتی ضبطشده و تماس صوتی هوش مصنوعی پیش میبرد. اهداف اصلی این طرح، مالکان دستگاههای اپل هستند که گوشی آنها اخیراً گم یا دزدیده شده است. صفحات فیشینگ و رباتهای هوش مصنوعی پس از برقراری ارتباط، کد ۴ یا ۶ رقمی قفل صفحه، اطلاعات حساب کاربری اپل آیدی (Apple ID) و در نهایت کد تایید دو مرحلهای (2FA) را از قربانی مطالبه میکنند. این در حالی است که شرکت اپل (Apple) همواره به صراحت اعلام کرده است که هرگز برای ارائه پشتیبانی، درخواست رمز عبور، کد گوشی یا کد تایید نمیکند.
پلتفرم AnonyMousKIT بیشتر شبیه به یک کسبوکار نرمافزاری کوچک با مشتریان مجرم عمل میکند تا یک کیت فیشینگ ساده؛ چرا که دارای بستههای اعتباری، قیمتگذاری مشخص، اشتراکهای سطحبندی شده و پشتیبانی مشتری است. سیستمهای خودکار این پلتفرم با استخراج اطلاعاتی مانند مدل دقیق سختافزار و وضعیت لحظهای قابلیت جستجوی دستگاه (Find My)، سناریوی فریب خود را کاملاً طبیعی جلوه میدهند. بخش تماس صوتی هوش مصنوعی که با استفاده از پلتفرم تجاری Vapi پیادهسازی شده، توانسته است با شخصیتپردازیهایی تحت عنوان «آلیس از پشتیبانی اپل» به زبانهای مختلف از جمله انگلیسی، اسپانیایی و پرتغالی با مالکان گوشیهای مسروق تماس بگیرد.
تحقیقات نشان میدهد که با دشوارتر شدن روشهای سنتی و فنی برای دور زدن قفل سختافزاری محصولات مدرن اپل، کلاهبرداران به شدت به سمت مهندسی اجتماعی و ابزارهای خودکار مبتنی بر مدلهای زبانی بزرگ (LLM) روی آوردهاند. از آنجا که روشهای سنتی جیلبریک روی تراشههای مدرن کارایی ندارند، هکرها ترجیح میدهند با فریب دادن مالکان اصلی، اطلاعات هویتی و رمزهای عبور را به دست آورند. کارشناسان امنیتی توصیه میکنند مالکان دستگاههای اپل برای مقابله با این تهدیدات، حسابهای کاربری با ارزش خود را به کلیدهای امنیتی سختافزاری مجهز کنند تا امکان رهگیری لحظهای کدهای تایید دو مرحلهای به صفر برسد.