
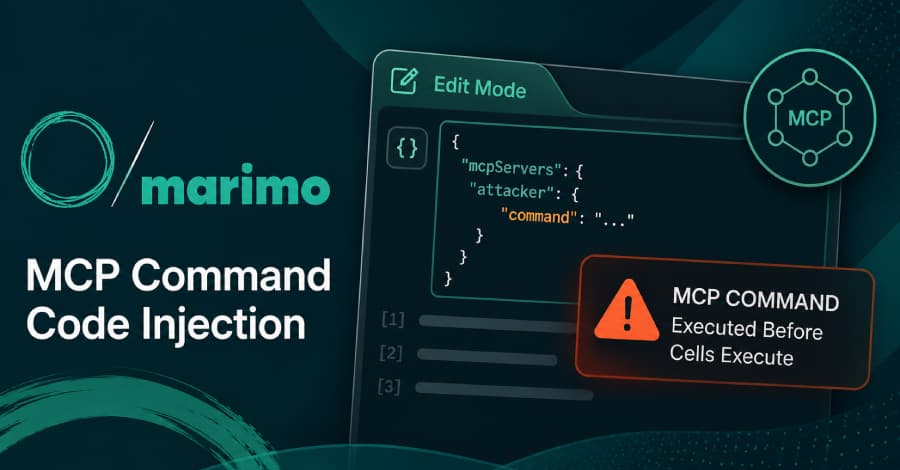
پلتفرم برنامهنویسی و توسعه ماریمو (Marimo) به تازگی اقدام به برطرف کردن یک آسیبپذیری امنیتی با درجه اهمیت بالا در نرمافزار نوتبوک خود کرده است. این نقص امنیتی به مهاجمان اجازه میداد تا از طریق یک نوتبوک دستکاریشده، دستورات پروتکل زمینه مدل یا همان مدل کانمکس پروتکل (MCP) را پیش از اجرای سلولها به اجرا درآورند.
بر اساس گزارش ثبت شده توسط مرجع شمارهگذاری آسیبپذیریهای والنچک (VulnCheck)، این دستورات مخرب میتوانند به عنوان یک زیرفرآیند محلی (Local Subprocess) در سیستم قربانی اجرا شوند. این اتفاق زمانی رخ میدهد که کاربر نوتبوک آسیبپذیر را در حالت ویرایش (Edit Mode) باز کند، که این موضوع خطرات جدی به همراه دارد.
نوتبوکهای محاسباتی به ابزارهای محبوب برای دانشمندان داده و توسعهدهندگان تبدیل شدهاند. با این حال، با گسترش استفاده از فناوریهای هوش مصنوعی و پروتکلهای مرتبط مانند MCP، سطح حمله برای نفوذگران نیز افزایش یافته است. شرکتهای رقیب در این حوزه نیز همواره در تلاشند تا با ایمنسازی محیطهای توسعه، از بروز چنین حفرههای امنیتی جلوگیری کنند.
کشف این آسیبپذیری نشاندهنده اهمیت بالای بازبینی امنیتی در ابزارهای مدرن توسعه نرمافزار است. کاربران ماریمو (Marimo) باید در اسرع وقت نرمافزار خود را به آخرین نسخه امنیتی بهروزرسانی کنند تا از خطرات احتمالی اجرای خودکار دستورات مخرب در سیستمهای محلی خود جلوگیری به عمل آورند.