
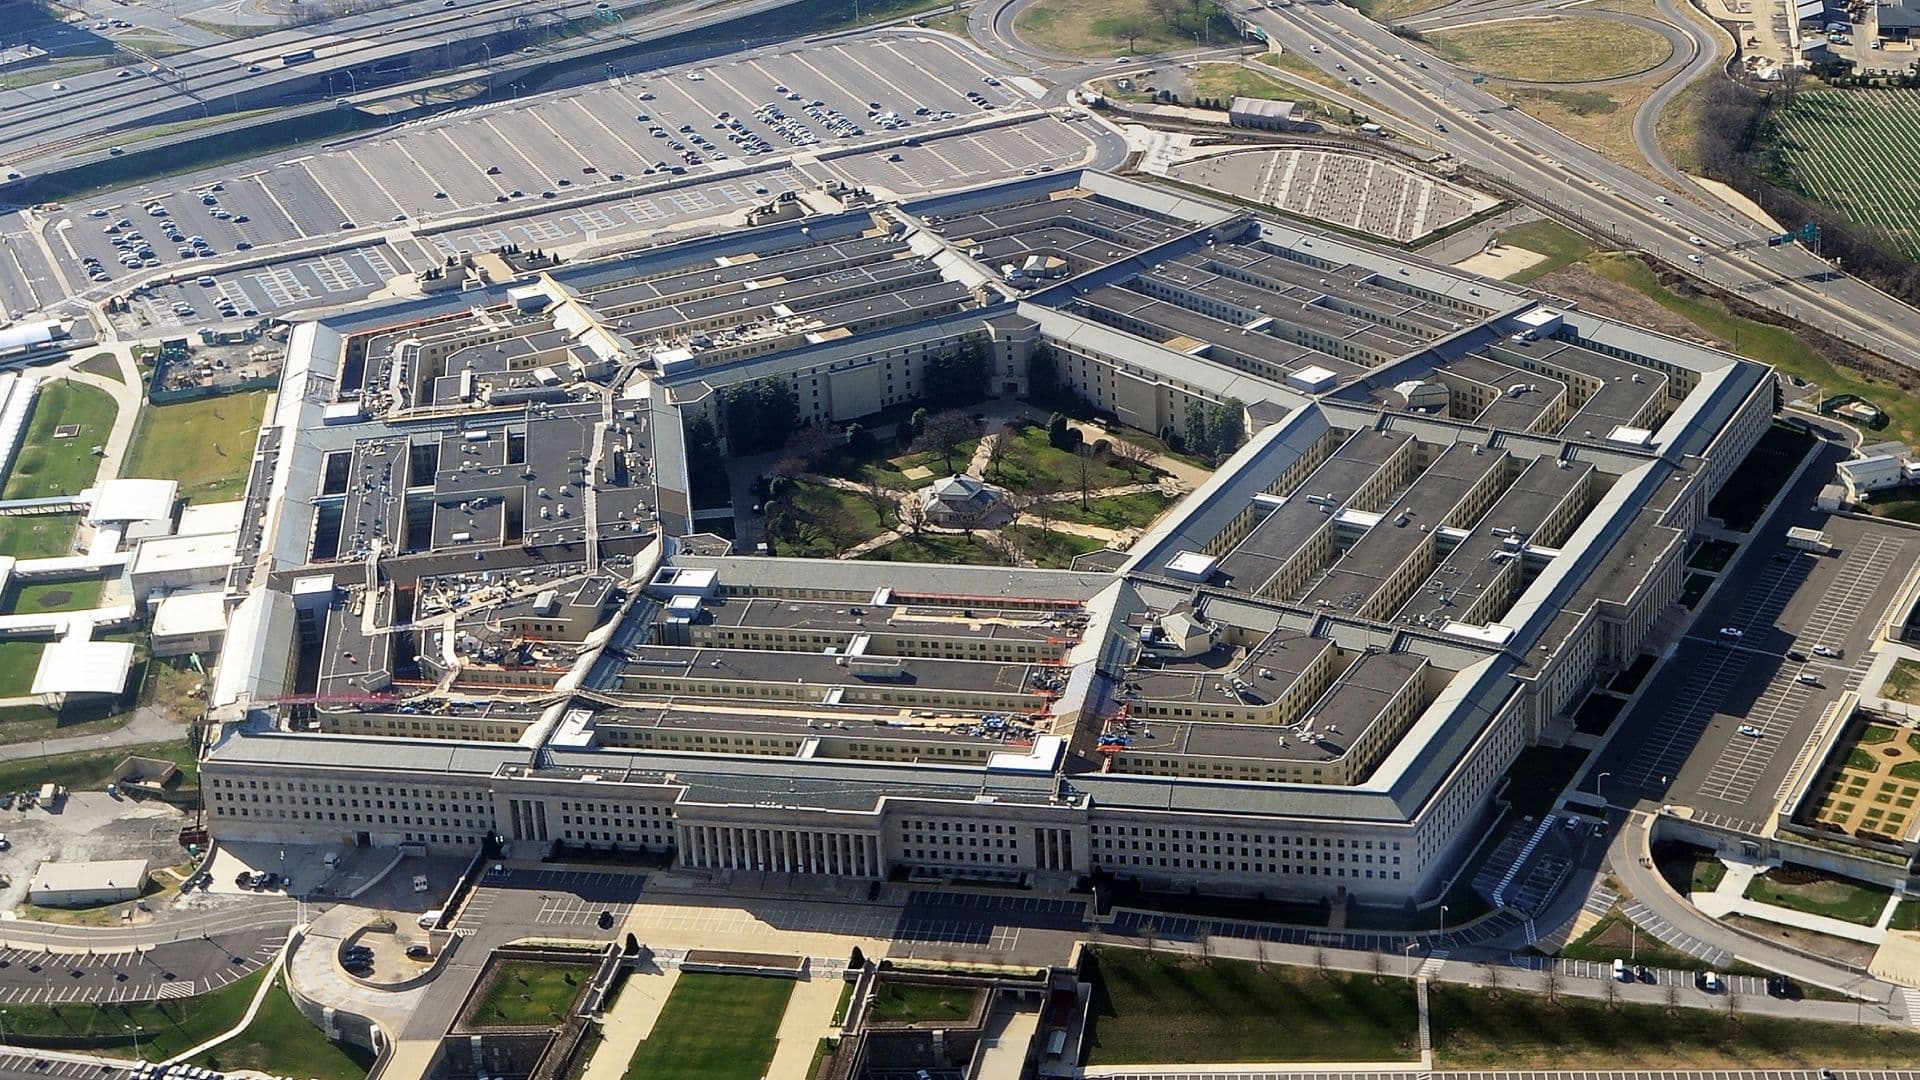
پس از هک دادههای افبیآی (FBI) که هفته گذشته درباره آن گزارش دادیم و در آن یک گروه هکری مدعی شد دادههای «تمام کارمندان افبیآی» را به سرقت برده است، یک مقام دفاعی ایالات متحده تأیید کرد که پنتاگون (Pentagon) نیز قربانی یک نقص امنیت سایبری شده است. البته به نظر میرسد این مورد بسیار بزرگتر، طولانیتر و بهطور بالقوه برای بسیاری از کارمندان غیرنظامی دولت آمریکا و پرسنل نظامی شاغل بسیار نگرانکننده باشد.
بر اساس گزارش ایبیسی نیوز (ABC News)، این مقام رسمی گفت که سیستم اطلاعاتی مرکز داده نیروی انسانی دفاعی (DMDC) بین اکتبر ۲۰۲۵ (مهر ۱۴۰۴) تا ژوئیه ۲۰۲۶ (تیر ۱۴۰۵) با دسترسی غیرمجاز تعداد کمی از کاربران غیرمجاز به اطلاعات قابل شناسایی شخصی مواجه شده است.
مرکز داده نیروی انسانی دفاعی (DMDC) یکی از مخازن اصلی داده پنتاگون (Pentagon) برای سوابق پرسنلی است که شامل اطلاعات مربوط به نیروهای در حال خدمت و ذخیره، در کنار کارمندان غیرنظامی، پیمانکاران و کهنهسربازان نظامی میشود. در مجموع، گفته میشود این نشت اطلاعاتی ۲.۷۶ میلیون انسان زنده و حدود ۲۹۴,۰۰۰ فرد فوتشده را تحت تأثیر قرار داده است.
هنگامی که این دسترسی غیرمجاز کشف شد، مرکز داده نیروی انسانی دفاعی (DMDC) «بلافاصله آسیبپذیری را برطرف کرد.» گفته میشود این دادهها شامل شمارههای تامین اجتماعی (Social Security numbers) و جزئیاتی درباره مشاغل نظامی و غیرنظامی بوده است، اما مقامات دفاعی میگویند تاکنون هیچ مدرکی مبنی بر سوءاستفاده از اطلاعات فاششده پیدا نکردهاند.
اوضاع میتوانست از این هم بدتر باشد. گفته میشود مرکز داده نیروی انسانی دفاعی (DMDC) سوابق مربوط به بیش از ۶۰ میلیون نفر را نگهداری میکند، بنابراین رقم ۳ میلیون نفر آسیبدیده معادل حدود یک نفر از هر بیست رکورد فردی نقضشده است. با این وجود، سیانان (CNN) گزارش میدهد که «تخصص شغلی» اعضای سرویس نظامی مورد دسترسی قرار گرفته است که در ترکیب با شمارههای تامین اجتماعی (Social Security numbers)، میتواند به دشمنان خارجی اجازه دهد ایده بهتری از استقرار و اهداف عوامل ایالات متحده در سراسر جهان به دست آورند.
بر اساس این رسانه، دادههای سرقتشده رمزگذاری نشده بودند، به این معنی که مقایسه و تطبیق آنها با سایر اطلاعات فاششده نسبتاً پیش پا افتاده خواهد بود. به نظر میرسد تاکنون هیچ گروه هکری مسئولیت این نشت اطلاعاتی را به طور عمومی بر عهده نگرفته است.
با این حال، به نظر میرسد هکرها موفق شدهاند طی یک سال گذشته یا بیشتر، به دو دژ اطلاعات دولت ایالات متحده نفوذ کنند که ممکن است نشاندهنده تشدید قابل توجهی در قابلیتهای آنها باشد. آیا سال ۲۰۲۶ به عنوان سال هکرهایی که دولت ایالات متحده را به دردسر انداختند به یاد خواهد آورد؟ حدس میزنم چند ماه دیگر زمان داریم تا متوجه شویم.
منبع: pcgamer.com