
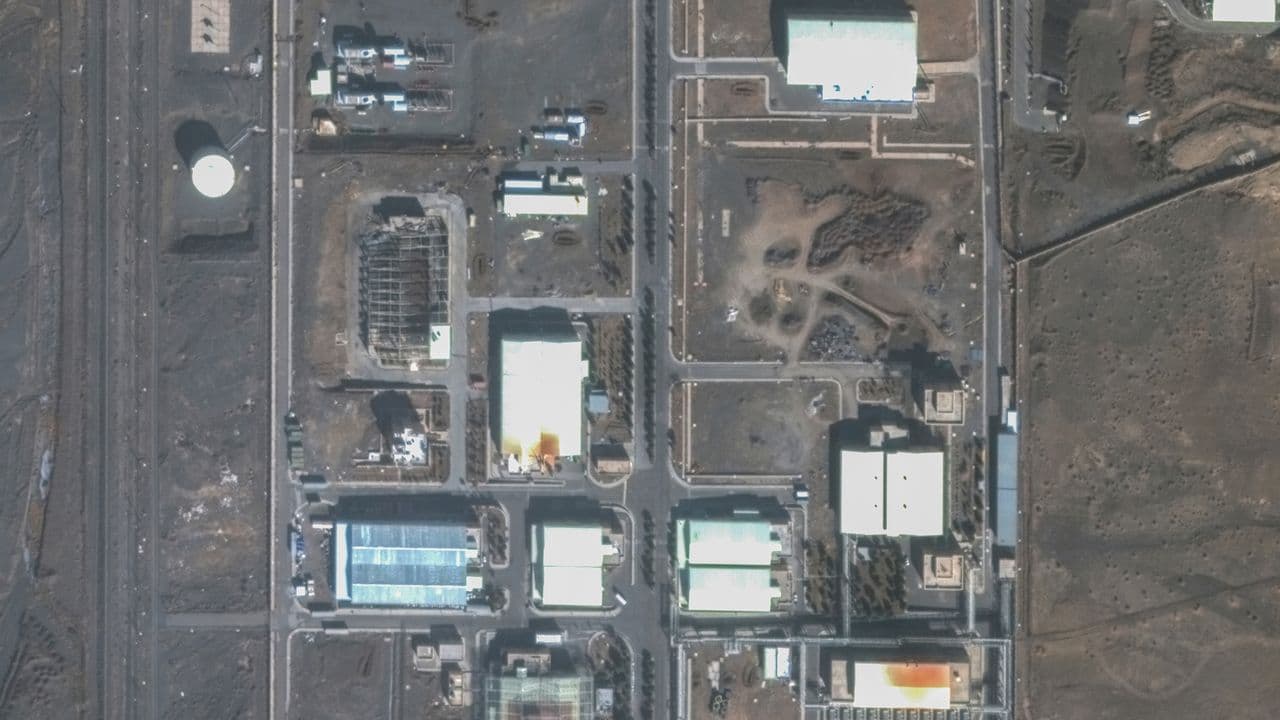
هرکسی که اخبار جهان را در اوایل دهه ۲۰۱۰ و بهویژه گزارشهای حوزه فناوری را دنبال میکرده، احتمالاً نام استاکسنت (Stuxnet) را شنیده است. آن بدافزار باعث ایجاد تعداد زیادی تئوری توطئه شد؛ با این نکته جالب که برخی از آنها واقعاً حقیقت داشتند. این بدافزار تأسیسات هستهای ایران را هدف قرار داد و تصور میشود اولین کرم دیجیتالی باشد که آسیب فیزیکی مستقیمی در دنیای واقعی وارد کرده است. اکنون یک پژوهشگر امنیت ناشناس، سورسکد مهندسی معکوس شده استاکسنت را با تمام جزئیات منتشر کرده است.
هدف نهایی این کرم که گفته میشود موفقیتآمیز هم بوده، کنترلکنندههای صنعتی شرکت زیمنس (Siemens) بودند که گزارش شده در تأسیسات غنیسازی هستهای نطنز در ایران استفاده میشدند. هنگامی که استاکسنت به هدف رسید، بار مخرب (Payload) خود را برای دستکاری مبدلهای فرکانس در سانتریفیوژهای صنعتی فعال کرد تا به طور پنهانی به روتورها آسیب برساند؛ و در عین حال با گزارش وضعیت عادی، کارکنان تأسیسات را در بیست و خبری نگه دارد.
این مخزن (Repository) شامل دستورالعملهای ساخت است تا علاقهمندان به فناوری بتوانند آن را شخصاً امتحان کنند و همهچیز را درباره عملکرد درونی آن بیاموزند. شما به یک ماشین مجازی ویندوز ایکسپی (Windows XP) یا ویندوز ۷ (Windows 7) نیاز دارید و به دلایل آشکار، نباید هیچ اتصال شبکهای برای آن پیکربندی کنید. برای مشاهده تأثیرات کامل بار مخرب به جای فقط مکانیزمهای انتشار، به نرمافزار مناسب زیمنس و در ایدهآلترین حالت به سختافزار آن نیاز خواهید داشت؛ هرچند حدس میزنیم سانتریفیوژهای در مقیاس صنعتی چندان در کشوی کابل علاقهمندان به فناوری رایج نباشند.
در دوران اوج خود، استاکسنت از طریق سه مکانیزم منتشر شد. بردار اصلی آلودگی، فلشهای یواسبی (USB) حاوی میانبرهای ویندوز و فایلهای autorun.inf بود. با اتصال یکی از این فلشها، تنها با مشاهده محتوای درایو، به لطف یک آسیبپذیری روز صفر (Zero-day)، آلودگی بلافاصله فعال میشد.
سیستمهای آلوده سپس به طور خودکار تلاش میکردند تا با استفاده از آسیبپذیری روز صفر اسپولر چاپ ویندوز (Windows Print Spooler) که به مهاجم اجازه میداد فایلهای سیستم را روی هر ماشینی که چاپگر به اشتراک میگذارد بنویسد، کرم را بیشتر در شبکه پخش کنند. این بدافزار همچنین خودش را در اشتراکهای شبکه قابل دسترسی کپی میکرد. برای دور زدن بررسیهای امضای درایور ویندوز، استاکسنت از دو گواهینامه دیجیتال سرقت شده از شرکتهای رئالتک (Realtek) و جیمیکرون (JMicron) استفاده کرد.
این کرم همچنین کدهایی برای تزریق خود به نرمافزار زیمنس از طریق پایگاه داده WinCC SQL Server و قرار دادن کد خود در فایلهای پروژه Step 7 داشت که وقتی مهندسین آنها را باز میکردند، به طور خودکار اجرا میشدند. از آنجا که تقریباً تضمین شده بود که این فایلها بین بیش از یک مهندس به اشتراک گذاشته شوند، این یک بردار آلودگی داخلی عالی ایجاد کرد که به کنترل اشتراک شبکه وابسته نبود.
مرحله نهایی، به دست گرفتن کنترل فایل DLL ارتباطی با سانتریفیوژهای واقعی و تزریق کد مخرب به کنترلکنندههای منطقی برنامهپذیر (PLC) آن ماشینها برای دستکاری پنهانی روتورها بود.
استاکسنت بخشی از عملیات بازیهای المپیک (Operation Olympic Games) بود؛ تلاش هماهنگ ادعایی بین ایالات متحده و اسرائیل برای تلاش و مهار پیشرفت ادعایی ایران در ساخت سلاحهای هستهای در تأسیسات نطنز. ظاهراً این ابتکار تحت هر دو دولت بوش و اوباما اجرا شد و راهی برای بازداشتن اسرائیل از راهاندازی حمله پیشدستانه خود علیه ایران بود. نرمافزار مورد بحث ظاهراً توسط پنتاگون و واحد 8200 اسرائیل توسعه یافته بود و گزارش شد که در از کار انداختن حدود ۱۰ درصد از سانتریفیوژهای نطنز از طریق آسیب جدی به روتورهای آنها موفق بوده است.
با این حال، این کرم یک باگ آزاردهنده داشت: بررسیهای کافی در مورد محیطی که در آن قرار داشت نداشت و متوجه نشد که دیگر در یک محیط شبکه محلی نیست. وقتی مهندسین لپتاپهای خود را به خانه بردند، بدافزار به اینترنت آزاد راه پیدا کرد و در این نقطه پژوهشگران امنیت در سراسر جهان با تعجب شروع به تحقیق کردند. خوشبختانه، این کرم حاوی یک تاریخ خودتخریبی سختافزاری بود که برای ۲۴ ژوئن ۲۰۱۲ تنظیم شده بود.
منبع: tomshardware.com