
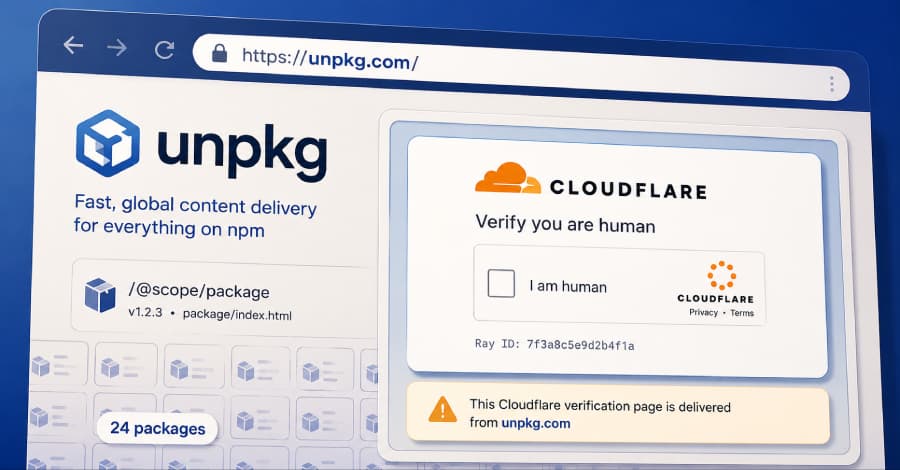
پژوهشگران حوزه امنیت سایبری اخیراً جزئیات نگرانکنندهای از یک کمپین مخرب جدید را فاش کردهاند که در آن، مهاجمان سایبری با سوءاستفاده از ساختار پکیجهای npm (Node Package Manager) دست به راهاندازی زیرساختهای فیشینگ رایگان زدهاند. این کمپین که به تازگی شناسایی شده، شامل مجموعهای از ۲۴ پکیج npm است که از آینههای سرویس unpkg برای میزبانی صفحات جعلی و فریبنده استفاده میکنند.
بررسیهای فنی نشان میدهد که ساختار این پکیجهای مخرب نسبتاً ساده است و هر پکیج تنها شامل یک صفحه HTML منفرد است. اگر توسعهدهندگان ناخواسته این پکیجها را دانلود کنند، فایل محلی بهخودیخود خطری ایجاد نمیکند و سیستم آنها را آلوده نمیسازد؛ زیرا هدف اصلی مهاجمان، هدف قرار دادن سیستم توسعهدهندگان نیست، بلکه بهرهگیری از زیرساختهای ابری معتبر برای میزبانی محتوای مخرب خود است.
استفاده از مخازن نرمافزاری معتبر مانند npm و سرویسهای توزیع محتوا توسط هکرها موضوع تازهای نیست. در سالهای اخیر، بازیگران تهدید (Threat Actors) رویکردهای خلاقانهتری برای دورسازی شناسایی امنیتی پیدا کردهاند. پیش از این نیز حملات موسوم به مسمومیت زنجیره تأمین (Supply Chain Attacks) بارها پلتفرمهای توسعه نرمافزار را هدف قرار داده بودند، اما استفاده از آنها صرفاً به عنوان هاستینگ ابری برای صفحات فیشینگ سبک ClickFix نشاندهنده تکامل تاکتیکهای مهندسی اجتماعی است.
مکانیسم کار صفحات جعلی ClickFix
در این نوع حملات، قربانیان به صفحات فیشینگ هدایت میشوند که ظاهراً متعلق به سرویس امنیتی کلاس فیر (Cloudflare) یا سیستمهای تایید هویت کپچا (CAPTCHA) هستند. کاربر با این تصور که در حال حل یک چالش امنیتی استاندارد است، فریب خورده و اطلاعات حساس یا دستورات مخربی را اجرا میکند که به سرقت دادههای هویتی یا دسترسی غیرمجاز به سیستم میجامد.
اهمیت امنیت زنجیره تأمین نرمافزار
بروز چنین رویدادهایی زنگ خطری جدی برای توسعهدهندگان و متخصصان امنیت فناوری اطلاعات محسوب میشود. اگرچه پلتفرمهای میزبانی پکیج مانند npm و GitHub بهطور مداوم سیستمهای نظارتی خود را برای حذف کدهای مخرب ارتقا میدهند، اما مهاجمان همواره به دنبال راههای جدیدی برای دور زدن این محدودیتها هستند. شرکتها باید علاوه بر ابزارهای اسکن کدهای منبع، آگاهی تیمهای فنی خود را در برابر حملات مهندسی اجتماعی و فیشینگ نوین افزایش دهند تا از سوءاستفاده از زیرساختهای نرمافزاری جلوگیری شود.