
مدیریت آسیبپذیری همواره یکی از ارکان اصلی برنامههای امنیتی از زمان پیدایش رشته امنیت سایبری (Cybersecurity) بوده است. رابطه همزیستی میان تیمهای مدیریت آسیبپذیری و مدیریت اصلاحیه (Patch Management) در طول سالها فراز و نشیبهای زیادی داشته، اما هدف مشترک آنها همیشه شناسایی آسیبپذیریها و اطمینان از رفع خطرات در محیطهای سازمانی بوده است.
با ورود مدلهای هوش مصنوعی مرزی (Frontier AI) مانند مدل مایتوس (Mythos) متعلق به شرکت انتروپیک (Anthropic)، فضای مدیریت آسیبپذیری دستخوش تغییرات بنیادینی شده است. این مدلهای پیشرفته قادرند آسیبپذیریهای روز صفر (Zero-day) را شناسایی کنند، اکسپلویتهای پیچیده را زنجیرهوار متصل سازند و در زمان واقعی تطبیق پیدا کنند. این فناوریها سازمانها را وادار کردهاند تا برنامههای امنیتی خود را بازنگری کنند، در حالی که بسیاری از ساختارهای سنتی همچنان با عقبافتادگیهای شدید در رفع باگها دستوپنجه نرم میکنند.
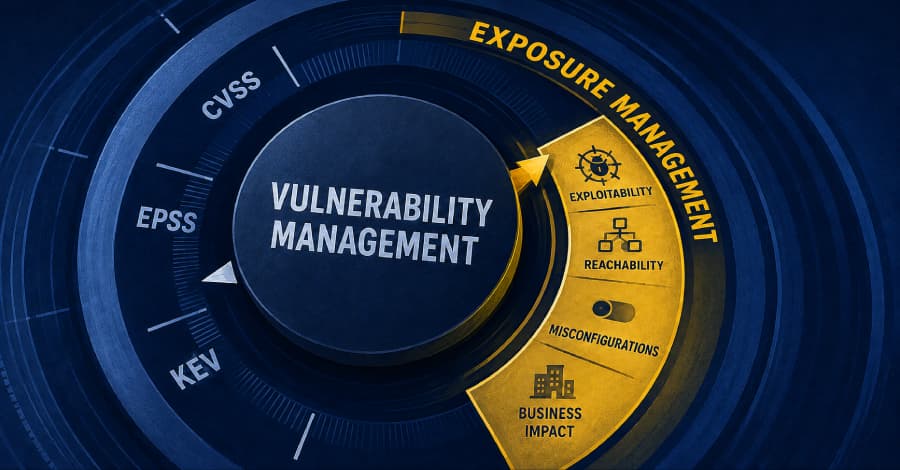
از منظر مدیریت آسیبپذیری، تکیه صرف بر امتیازات CVSS دیگر برای مقابله با حجم عظیمی از تهدیدات کافی نیست. در حالی که امتیازات EPSS و لیست آسیبپذیریهای شناختهشده سوءاستفادهشده KEV سازمانها به استانداردهای معمول تبدیل شدهاند، سرعت سرسامآور هوش مصنوعی مرزی در تولید اکسپلویتها نیازمند فراتر رفتن از این معیارهای سنتی است. سازمانها اکنون نیازمند ایجاد ساختارهای مدرن مدیریت مواجهه (Exposure Management) برای اولویتبندی دقیقتر تهدیدات بر اساس تأثیر تجاری آنها هستند.
تیمهای مدیریت اصلاحیه نیز باید همگام با این انقلاب، استراتژیهای خود را از حالت سنتی و کند خارج کرده و به سمت تست و استقرار خودکار بر پایه روششناسی حلقهای (Ring-based Methodology) حرکت کنند. افزایش سرعت اصلاحیهها ممکن است تعادل سنتی میان پایداری سیستمها و بهروزرسانی را بر هم بزند و سازمانها را مجبور کند گفتگوهای جدی درباره الزامات زمان فعالیت مداوم (Uptime) و سرمایهگذاری بیشتر روی انعطافپذیری سیستمها انجام دهند.