
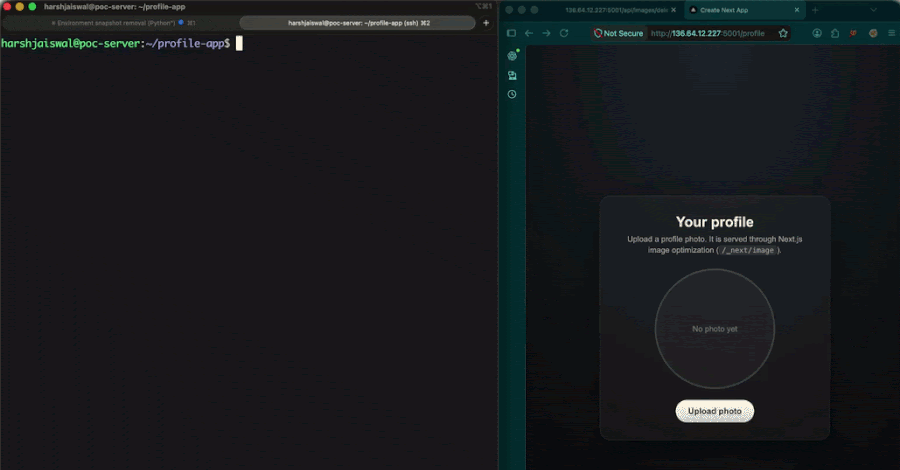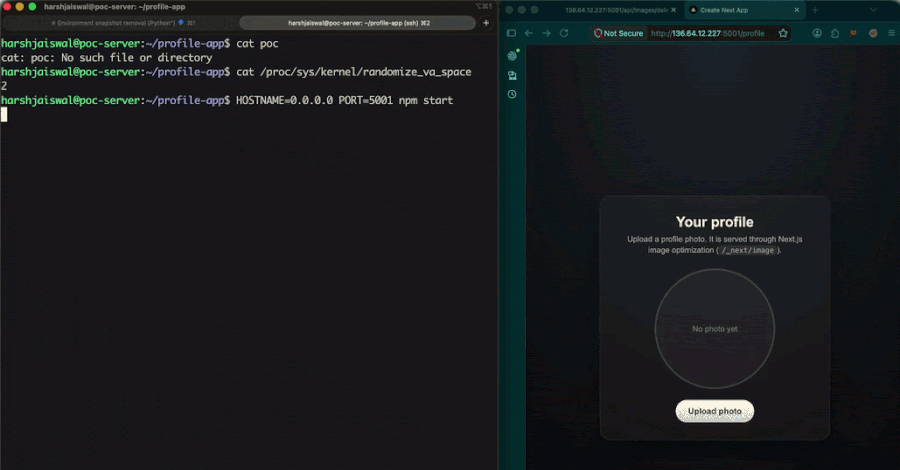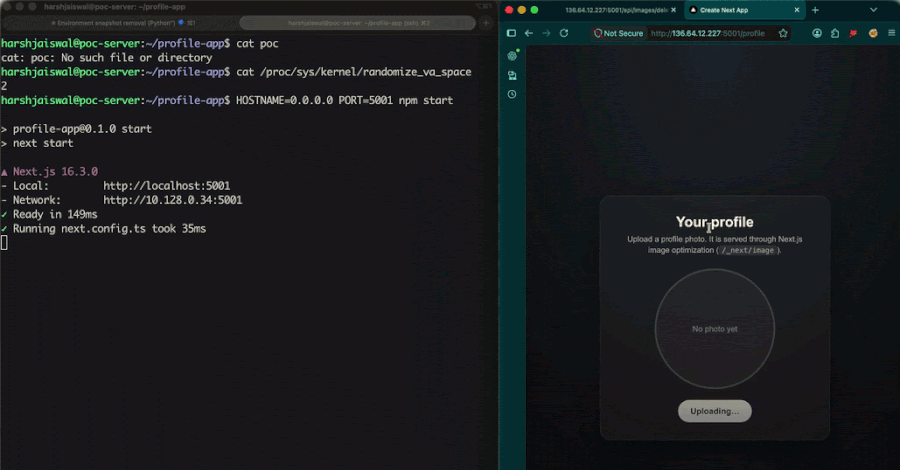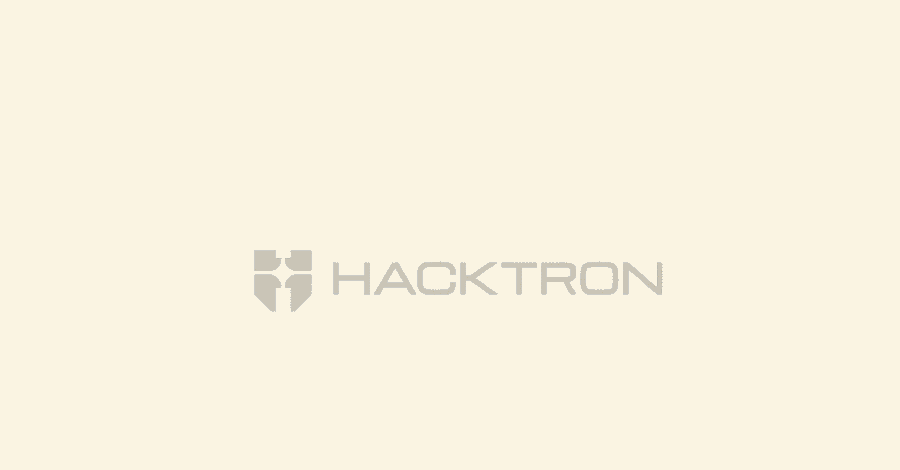
شرکت ورسِل (Vercel) بهتازگی بهروزرسانیها و وصلههای امنیتی حیاتی را برای رفع دو آسیبپذیری با شدت بحرانی در فریمورک محبوب وب نکجیاس (Next.js) منتشر کرده است. این دو نقص امنیتی به مهاجمان اجازه میدهند تا بدون نیاز به احراز هویت، اقدام به اجرای از راه دور کد (RCE) روی سرورهای آسیبپذیر نمایند که این موضوع خطرات جدی را برای توسعهدهندگان به همراه دارد.
نقص امنیتی اول از طریق فایلهای تصویر فرمت AVIF با طراحی خاص قابل بهرهبرداری است، در حالی که آسیبپذیری دوم مربوط به یک ضعف پیمایش مسیر (Path Traversal) در سیستمعامل ویندوز (Windows) است. نقص دوم به طور خاص سرورهایی را هدف قرار میدهد که از سیستم فایل ویندوز استفاده میکنند و با شناسه CVE-2026-75604 ردیابی میشود.
در سالهای اخیر، فریمورکهای توسعه وب مانند Next.js به یکی از ارکان اصلی توسعه برنامههای مدرن وب تبدیل شدهاند و امنیت آنها نقش کلیدی در حفاظت از زیرساختهای سازمانها دارد. آسیبپذیریهای مرتبط با پردازش تصویر و مدیریت مسیرها (Path Traversal) از جمله چالشهای دیرینه در توسعه نرمافزار محسوب میشوند که شرکتهای بزرگ همواره تلاش میکنند با ارائه بهروزرسانیهای سریع جلوی سوءاستفادههای احتمالی را بگیرند.
کشف و رفع این آسیبپذیریهای بحرانی بار دیگر اهمیت بهروزرسانی مداوم وابستگیها و پکیجهای نرمافزاری در پروژههای وب را نشان میدهد. کارشناسان امنیت سایبری (Cybersecurity) به تمام توسعهدهندگان و مدیران سرور توصیه میکنند که در کوتاهترین زمان ممکن پروژههای خود را به آخرین نسخههای اصلاحشده نکجیاس ارتقا دهند تا از خطرات احتمالی حملات سایبری در امان بمانند.