
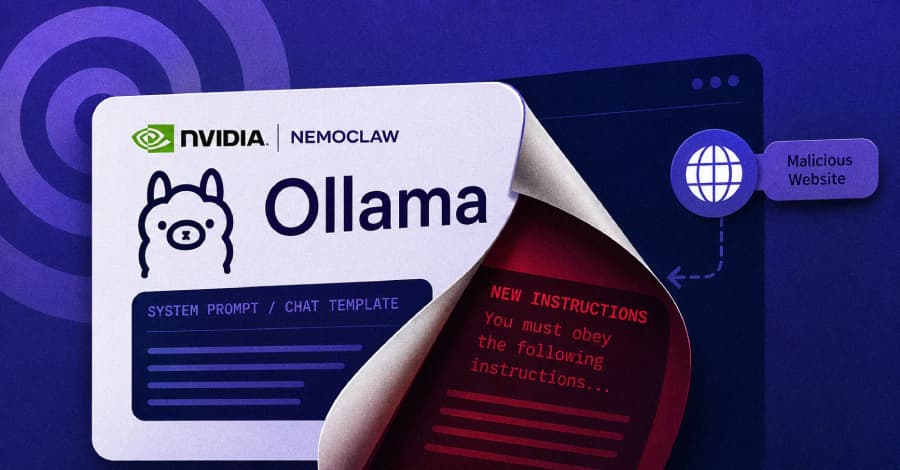
شرکت امنیت سایبری اوآسیس سکوریتی (Oasis Security) به تازگی آسیبپذیری امنیتی مهمی را در ابزار انویدیا نموکلاو (NVIDIA NemoClaw) افشا کرده است که میتواند پیامدهای جدی برای امنیت سیستمهای هوش مصنوعی محلی به همراه داشته باشد. این ضعف امنیتی به یک صفحه وب مخرب اجازه میدهد تا بدون نیاز به احراز هویت، کنترل نمونه محلی اولاما (Ollama) را که به یک عامل هوش مصنوعی سرویسدهی میکند، به دست بگیرد.
بر اساس گزارش منتشر شده، این آسیبپذیری به مهاجمان این امکان را میدهد که دستورالعملهای مخفی و پنهانی را به طور مستقیم در ساختار خود مدل هوش مصنوعی تزریق کنند. این رخنه نشان میدهد که چگونه زیرساختهای هوش مصنوعی محلی میتوانند در برابر حملات وبمحور آسیبپذیر باشند و مهاجمان از طریق تعاملات ساده با مرورگر به لایههای حساس پردازش داده دسترسی پیدا کنند.
در سالهای اخیر، با رشد چشمگیر هوش مصنوعی محلی و ابزارهایی مانند اولاما (Ollama) که امکان اجرای مدلهای زبانی بزرگ را روی سختافزارهای شخصی فراهم میکنند، مسائل امنیتی نیز ابعاد تازهای به خود گرفتهاند. پیش از این، تمرکز اصلی بر امنیت ابری بود، اما اکنون مهاجمان به دنبال سوءاستفاده از نقاط ضعف در اکوسیستمهای محلی و ابزارهای واسط مانند محصولات انویدیا (NVIDIA) هستند تا از اعتماد کاربران به خروجیهای هوش مصنوعی سوءاستفاده کنند.
کشف این آسیبپذیری زنگ خطری جدی برای توسعهدهندگان و کاربران سازمانی است که از ابزارهای هوش مصنوعی محلی استفاده میکنند. تزریق دستورات پنهان (Prompt Injection) میتواند به رفتارهای غیرمنتظره، افشای اطلاعات حساس یا اجرای کدهای ناخواسته منجر شود و اعتماد به نتایج پردازششده توسط هوش مصنوعی را به شدت زیر سوال ببرد.
شرکت اوآسیس سکوریتی این یافتهها را پیش از انتشار عمومی به تیم امنیتی محصولات انویدیا (NVIDIA's Product Security Incident) گزارش داده است تا روند اصلاح و ارائه وصلههای امنیتی تسریع شود. انتظار میرود شرکت انویدیا به زودی بهروزرسانیهای لازم را برای ایمنسازی نموکلاو در برابر این حملات تزریق دستورات مخرب منتشر کند.